 Webデザイナー 竹田
こんにちは!
ナマステデザインラボの竹田です!
レッスンの合間にスマホを開いたら、見覚えのない会社から「ドメインの更新費用が未払いです。本日中に手続きしないとサイトが停止します」というメールが届いていた。心臓がヒヤッとして、思わずリンクを押しそうになった——ヨガ・ピラティス教室の先生から、こういうご相談が増えています。
やっかいなのは詐欺メールそのものより、自分の教室のドメインやサーバーをどこで契約しているのか、すぐに答えられない状態のほうです。ホームページは制作会社にお願いして、契約まわりも一度きりの手続きで終わっている。だから「更新費用が未払い」と言われると、「そういえば、そろそろなのかも」と思ってしまう。この記事では、届いたメールを落ち着いて見分ける手順と、二度と迷わないために今日つくっておきたい1枚のメモまでをまとめます。
「知らない会社からの請求」は、まず詐欺を疑ってよい
まず前提を整理します。ドメイン(教室のホームページのURLになっている `〇〇.com` のような住所)とサーバー(ホームページのデータを置く場所)は、必ずどこかの会社と契約して使っています。逆に言えば、契約していない会社から請求が来ることはありません。
にもかかわらず、身に覚えのない会社名で「更新費用が未払い」「期限までに支払わないと廃止」「至急リンクから手続きを」というメールが届く。これは典型的なフィッシング詐欺です。フィッシングとは、本物そっくりのメールや偽サイトに誘導して、IDやパスワード、クレジットカード番号を盗み取る手口のこと。フィッシング対策協議会には、実在する企業や公的機関をかたるフィッシングが今も継続して報告されています。
ここで押さえておきたいのが、詐欺メールは実在するレジストラ(ドメインを登録・管理する会社)やレンタルサーバー会社の名前とロゴをそのまま使うという点です。「有名な会社の名前だから本物だろう」は判断材料になりません。実際、日本のドメイン登録を担うJPRSも、ICANN(ドメイン名の国際的な管理団体)を装った電子メールについて注意喚起を出しています。名前を借りられている側も被害者、という構図です。
教室運営で見落としがちなのは、この手のメールが「サイトが止まる」という一番痛いところを突いてくること。体験レッスンの申し込みがホームページから入ってくる教室なら、サイトが止まる=新規の入り口が閉じるということです。そこを人質に取られるから冷静さを失いやすい。まずは「知らない会社からの請求は、開いた瞬間に疑う」を教室のルールにしてしまいましょう。
教室に届きやすい詐欺メールの4つの型
サーバーやドメインの契約者を狙ったメールには、だいたい決まった型があります。
- ドメイン更新期限のお知らせ(「更新しないと廃止されます」)
- サーバー契約終了通知(「利用停止の手続きに入りました」)
- メールボックスが96%満杯という容量警告(「整理しないと受信できなくなります」)
- クレジットカード情報の再登録・ポイント失効の通知
どれも「ありそう」な内容なのが厄介なところです。とくに教室の先生に効いてしまうのが3つめの容量警告。体験レッスンの申し込みメールを取りこぼしたくない先生ほど、「受信できなくなる」の一言で手が動いてしまいます。実際の申込者の側に立ってみると、初めての体験レッスンを申し込んで返信が来ないと、それだけで「この教室、大丈夫かな」と不安になって別の教室を探し始めます。メールが届かないことの怖さを知っている先生ほど、この文面に反応してしまうわけです。詐欺側はそれを分かって送っています。
スパムメールの例
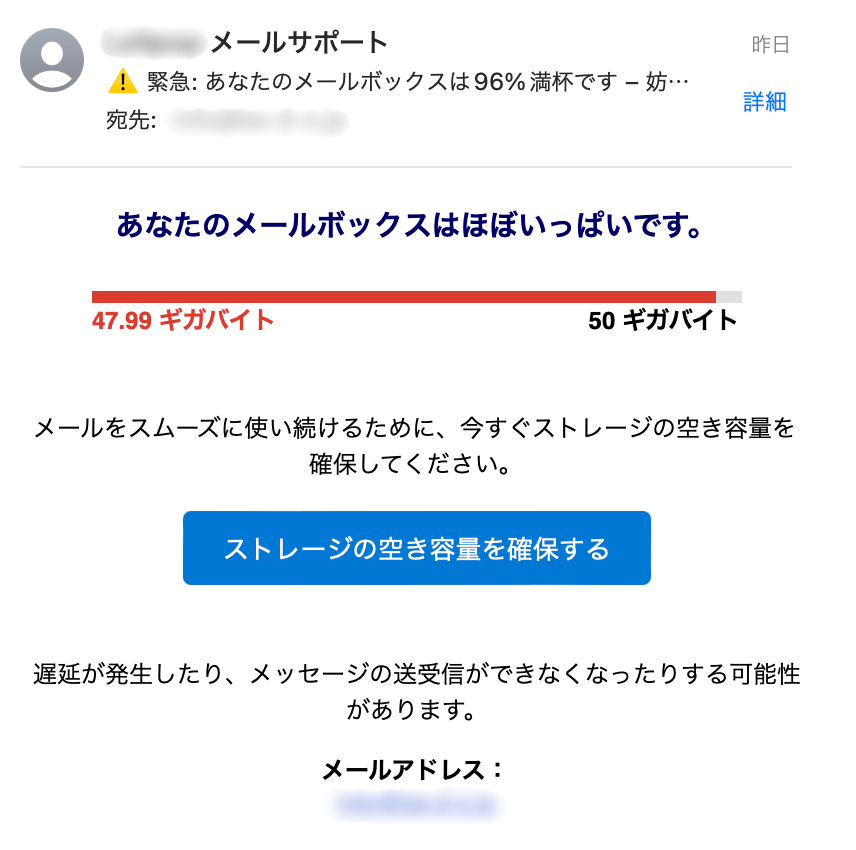
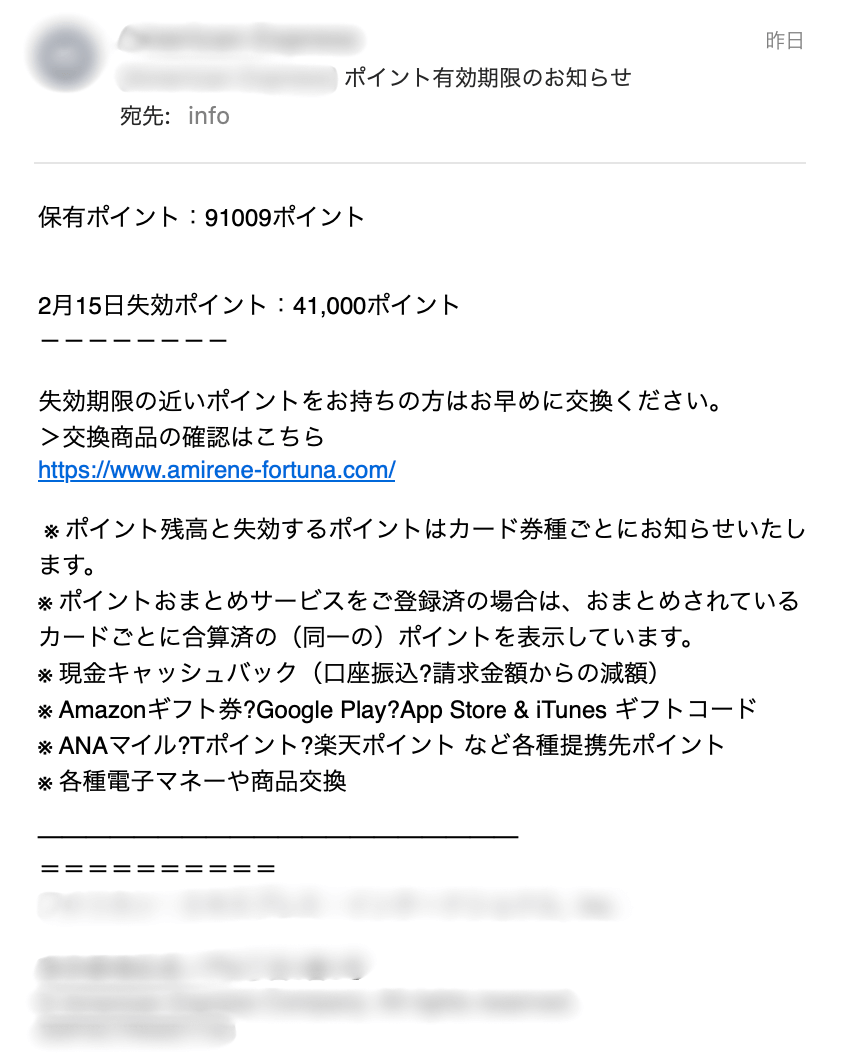
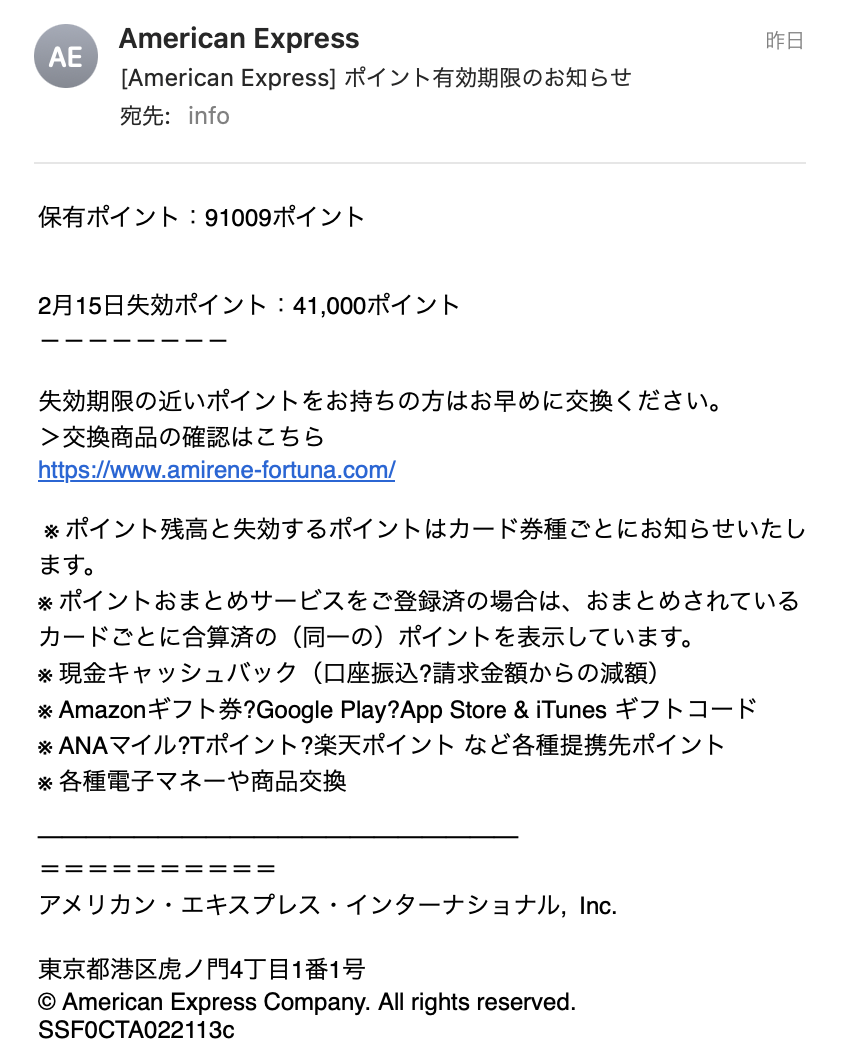
ロゴも文面もよくできていて、パッと見では本物と区別がつきません。だからこそ、次に書く「見分け方」は、見た目ではなく確認の手順で決めることが大事になります。
見分け方は「見た目」ではなく「確認できたか」で決める
よくあるチェックリストとして、次のようなポイントが挙げられます。
- 送信元のメールアドレスが公式のドメインと違う
- リンク先のURLが不自然(意味のない英数字の羅列など)
- 日本語の言い回しが少し不自然
- 「至急」「本日中」「24時間以内」と、とにかく急がせる
これらは今も有効なヒントです。ただし、ここに大きな落とし穴があります。IPA(情報処理推進機構)の安心相談窓口は、メールの見かけ上の送信元情報(表示名やメールアドレス)は偽装できるため、それを見て真偽を判断するのは困難だとはっきり注意喚起しています。つまり「差出人が公式っぽいアドレスだったから本物」という判断は成り立ちません。
判断基準は1つだけ持てばいい
そこで、教室で使える判断基準をシンプルにします。
メールの中身がどう見えるかではなく、「契約先の管理画面で自分の目で確認できたか」だけで判断する。
本物か偽物かをメールの文面から当てにいかない。メールは「確認するきっかけ」に過ぎない、と割り切ります。確認は必ず、メール内のリンクを使わず、自分でブックマークしたURLか、検索して見つけた公式サイトからログインして行う。管理画面に「更新のお知らせ」が出ていなければ、そのメールは無視して構いません。
この基準なら、日本語が上手な詐欺メールが来ても、送信元が完璧に偽装されていても、判断がぶれません。スタッフや他の講師と共有するときも、「怪しかったら開かない」より「管理画面で確認できたものだけ本物」のほうが伝わります。
絶対にやってはいけない4つのこと
1. メール内のリンクをクリックしない
偽のログイン画面に誘導され、IDやパスワード、カード情報を入力させられます。管理画面のIDが盗まれると、ホームページを書き換えられたり、独自ドメインのメールを乗っ取られたりする可能性があります。教室のメールアドレスが乗っ取られれば、生徒さんに向けて偽のメールが送られることもあり得ます。被害が自分だけで終わらないのが、この手口の一番こわいところです。
2. 添付ファイルを開かない
「請求書」「利用明細」といった名前のファイルが付いていることがありますが、開かないでください。ウイルスが仕込まれている場合があります。
3. すぐに支払わない
金額が数千円程度に設定されていることが多く、「これくらいなら払っておこう」と思わせるのが狙いです。契約先を確認する前に支払うのは、カード情報を自分から渡しているのと同じです。
4. 返信しない・電話しない
返信すると「このアドレスは生きている」と判断され、迷惑メールがさらに増えます。メールに書かれた番号に電話するのも同じです。IPAも、不審なメールには「開かない・クリックしない・返信しない・電話しない」を基本の対応として案内しています。
今日からできる一手:教室の「Web契約メモ」を1枚つくる
ここからが本題です。詐欺メールに振り回されるのは、契約状況が手元で分からないからです。逆に、自分の契約が1枚のメモで分かれば、こういうメールが来ても10秒で「関係ない」と判断できます。レッスンの合間に、次の項目を埋めてみてください。
| 項目 | 書くこと |
|—|—|
| ドメイン名 | 教室のホームページのURL(`〇〇.com` など) |
| ドメインの登録先 | どの会社で取得しているか |
| ドメインの有効期限 | 何月に更新されるか |
| サーバーの契約先 | どのレンタルサーバーを使っているか |
| サーバーの更新月 | 何月に更新されるか |
| 支払い方法 | どのカード・口座から引き落とされるか |
| 管理画面のURL | ブックマークしておく |
| 困ったときの連絡先 | 制作会社・管理会社の担当窓口 |
契約先や有効期限を自分で調べる方法
「そもそも、どこで取ったか分からない」という場合も調べられます。
- ICANN Lookup(`lookup.icann.org`):ドメインの登録データを検索できる、ICANNが無料で公開している公式ツールです。`.com` や `.net` などの登録情報を確認できます
- JPRS WHOIS(`whois.jprs.jp`):`.jp` ドメインの登録情報を検索できる、JPRSの公式サービスです
どちらも、個人情報にあたる部分は各国の法令やポリシーによって非公開になっていることがあります。それでも「どの会社が管理しているか」の手がかりはつかめることが多いので、まずはここから当たってみてください。
そして、制作会社や管理会社に任せている場合は、そちらに聞くのが一番早くて安全です。「うちのドメインとサーバー、どこで契約していて、更新は何月ですか」の一言でOK。この質問にすぐ答えてくれるかどうかは、ホームページの制作会社を選ぶときの判断材料にもなります。制作費だけでなく、公開後の管理まで見てくれる相手かどうかは、こういう場面ではっきり出ます。
あわせてやっておきたい3つ
JPRSは、ドメイン名の乗っ取りを防ぐ対策として、届け出ている連絡先情報を常に最新に保つこと、管理サービスのパスワードを類推されにくいものにして二要素認証を検討すること、WHOISで登録状態を定期的に確認することを挙げています。
教室の運営に置き換えると、こうなります。
- 登録メールアドレスを、今も見ているアドレスにする。開業当初のプロバイダメールのまま放置していると、本物の更新通知が届いても気づけません
- 管理画面のパスワードを使い回さない+二要素認証を入れる。受付スタッフや他の講師と共有しているアカウントほど危険です
- 更新月をレッスンスケジュールと同じカレンダーに登録する。「11月はドメイン更新」と書いてあれば、9月に届いた「至急」のメールは即座に無視できます
この3つは、どれもレッスンの合間の10分でできることばかりです。ホームページを作った後こそ手を入れ続ける必要があるという意味では、更新が続く教室のホームページ運用の話と地続きの内容でもあります。
それでも不安なとき・押してしまったときの相談先
判断がつかないときや、リンクを押して情報を入力してしまったときは、一人で抱え込まないでください。公的な窓口が用意されています。
- 契約先の公式サポート:まずはここ。管理画面から問い合わせれば、そのメールが自社発信かどうか回答してもらえます
- 制作会社・管理会社:ホームページの管理を任せているなら、転送して確認してもらうのが最短です
- フィッシング対策協議会:フィッシングメールや偽サイトの報告・情報提供を受け付けています(Webフォームまたはメール)
- IPA 情報セキュリティ安心相談窓口:情報セキュリティに関する技術的な相談を受け付けています
- 警察のサイバー事案相談窓口:金銭的な被害が出た場合は、都道府県警察の相談窓口へ
もしIDやパスワードを入力してしまった場合は、同じパスワードを使っている全サービスのパスワードをすぐに変更してください。カード情報を入れてしまったなら、カード会社への連絡が先です。「恥ずかしい」と黙っている時間が、一番被害を広げます。
なお、教室のホームページを作り替えるタイミングで契約先が変わることもあります。リニューアルを検討している先生は、リニューアルの判断基準と注意点もあわせて確認しておくと、契約の引き継ぎで慌てずに済みます。
まとめ
ドメイン更新やメール容量警告のメールが届いたときにやることは、この4つだけです。
- まず疑う(知らない会社からの請求は、原則すべて疑ってよい)
- リンクを押さない・添付を開かない・返信しない
- すぐに支払わない
- 公式サイトを自分で開いて、管理画面で確認する
そして、その場しのぎで終わらせないために「Web契約メモ」を1枚つくる。ドメインの登録先、サーバーの契約先、更新月、管理画面のURL、困ったときの連絡先。この5つが手元にあるだけで、次に同じメールが来ても数秒で判断できます。
詐欺メールに30分も悩む時間は、本来レッスンの準備に使えたはずの時間です。Webまわりの守りを固めることは、先生の集中力を守ることでもあります。
「このメール、本物か分からない」「そもそも契約先が分からない」という状態でも大丈夫です。ナマステデザインラボは、ヨガ・ピラティススタジオ専門で、ホームページの制作から公開後の管理・体験予約までの導線を一緒に整えています。Webのことはお気軽にご相談ください。
ヨガ– Yoga –
STUDIO Meets様
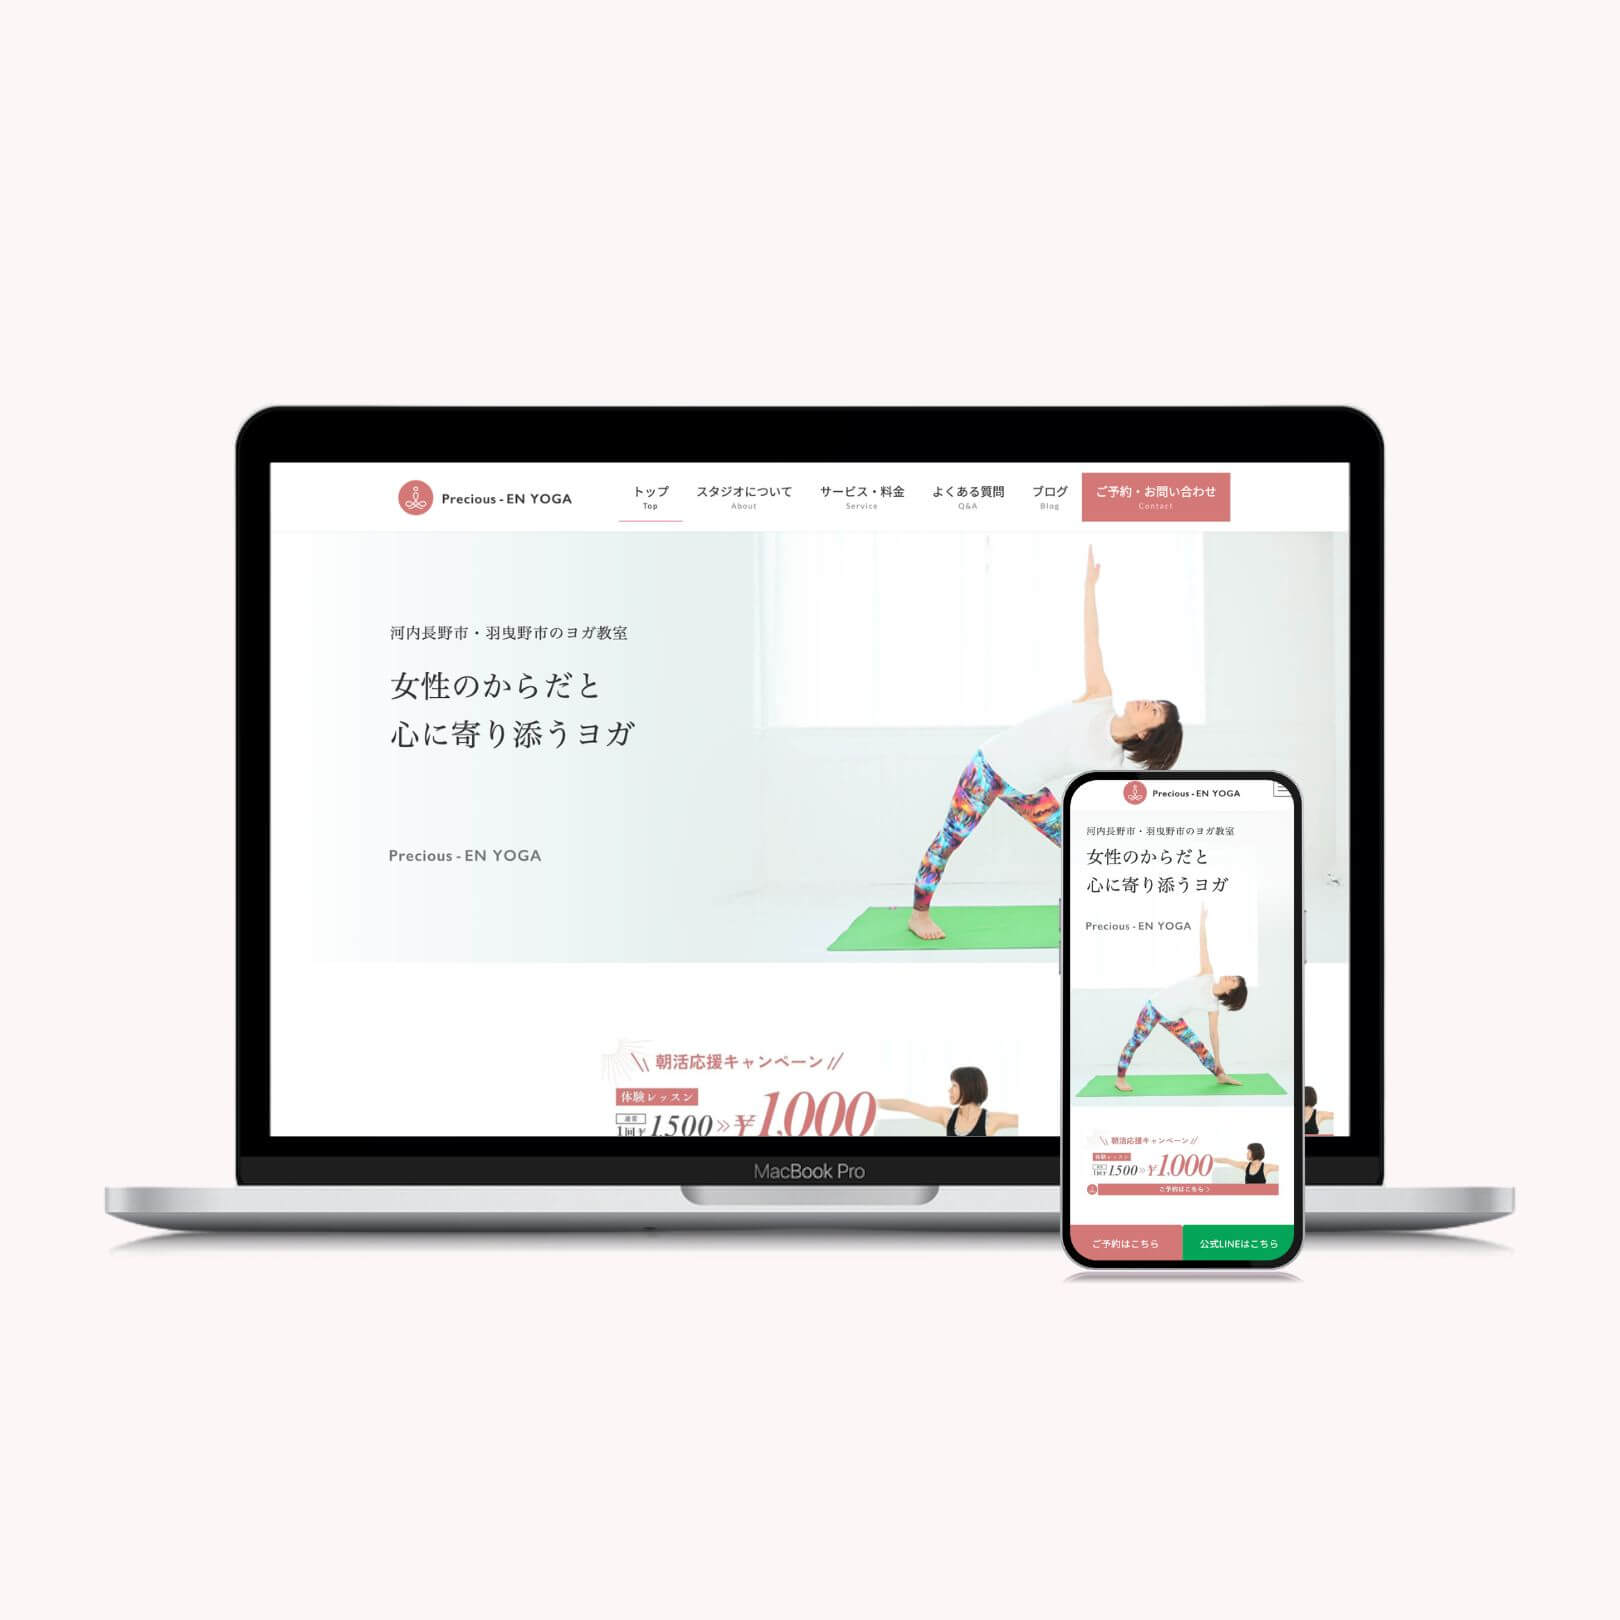
precious EN yoga様
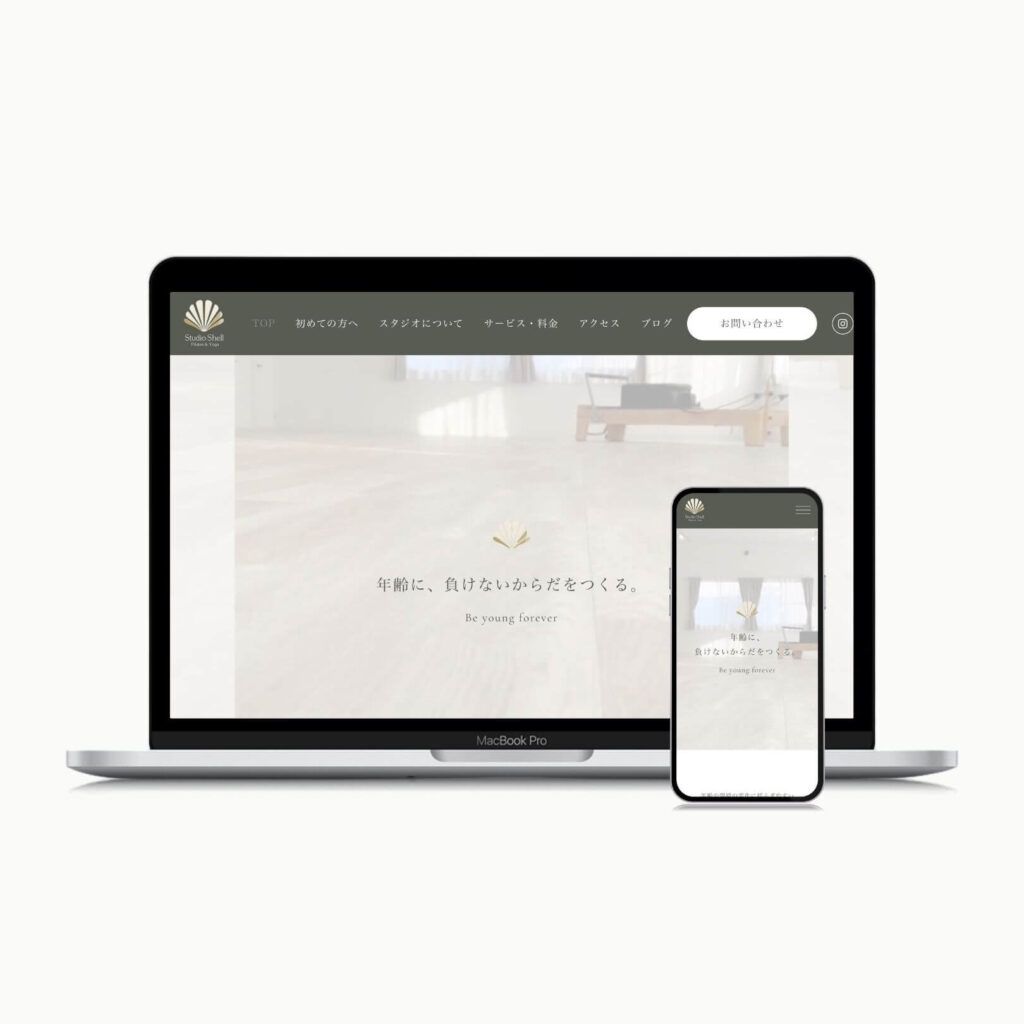
Studio Shell様
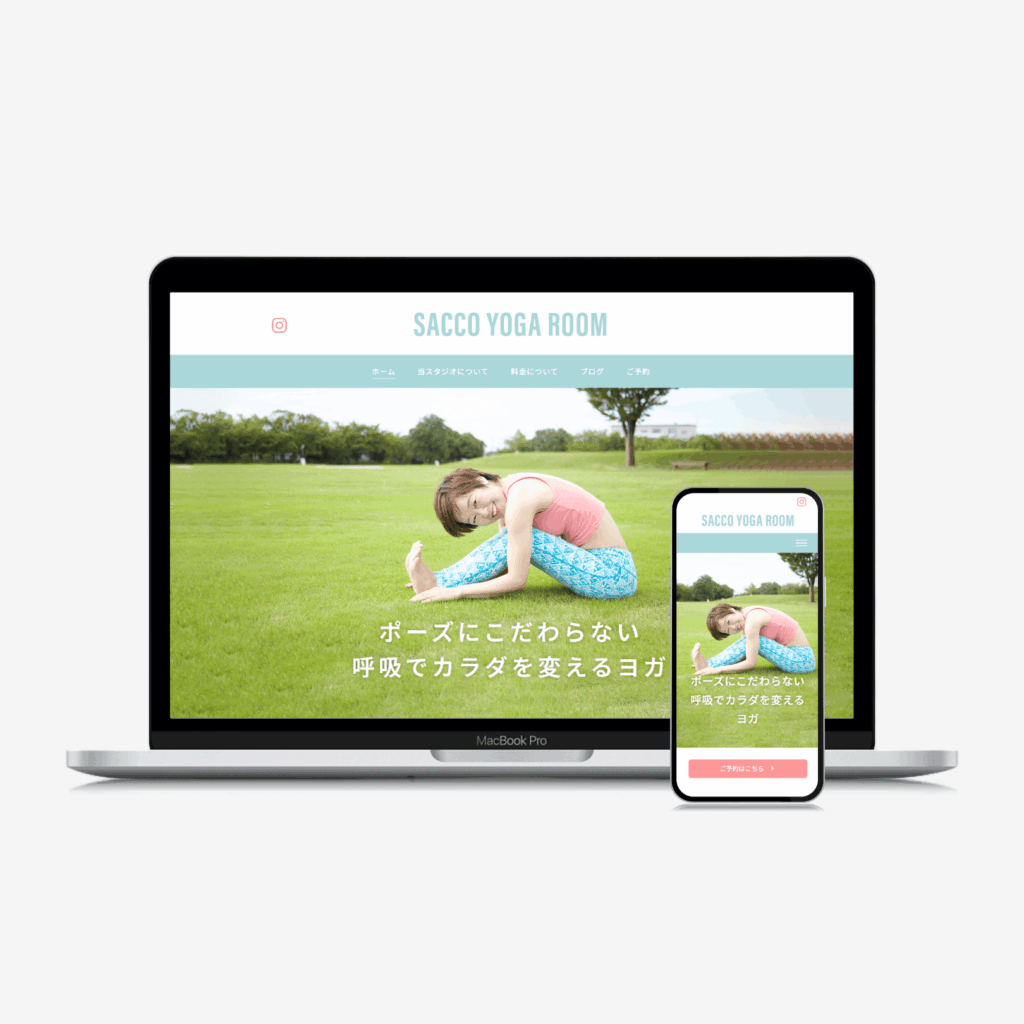
SACCO YOGA ROOM様
ピラティス– Pilates –
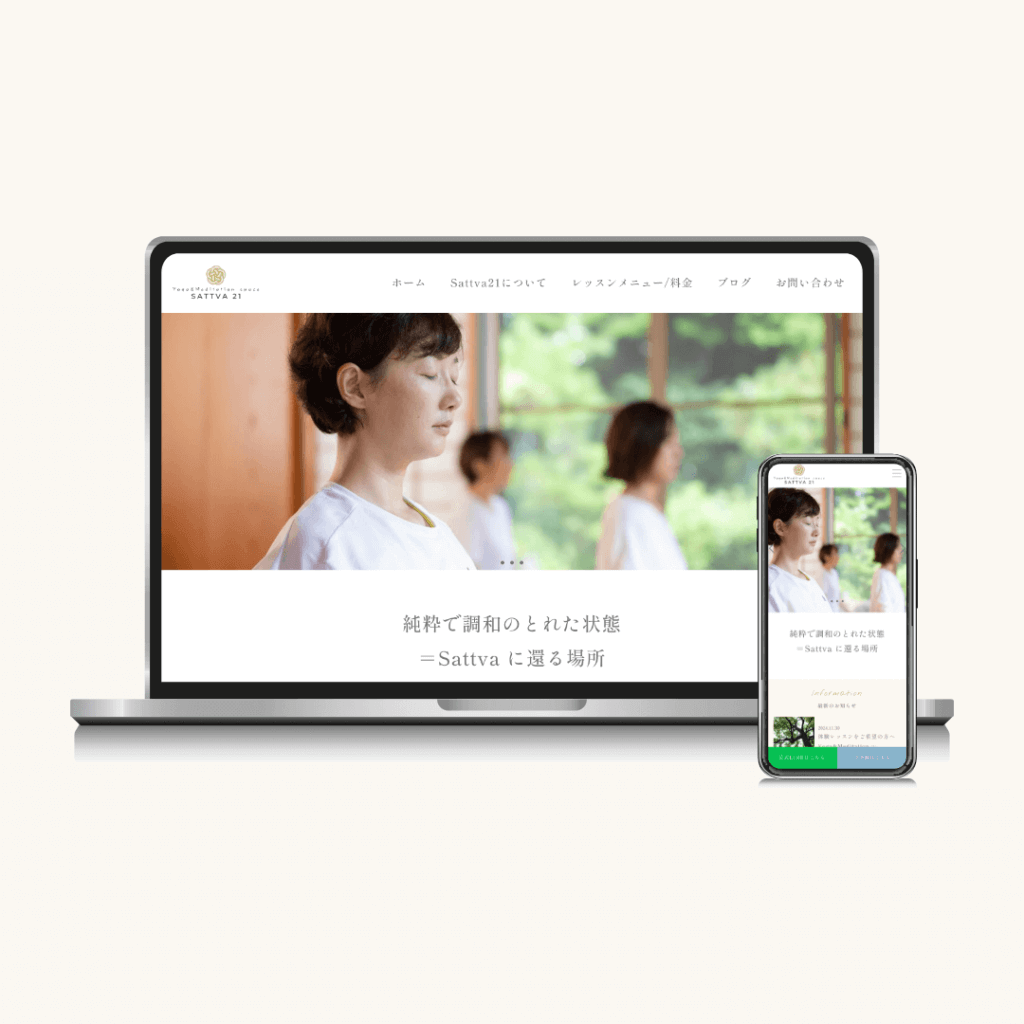
Sattva21様
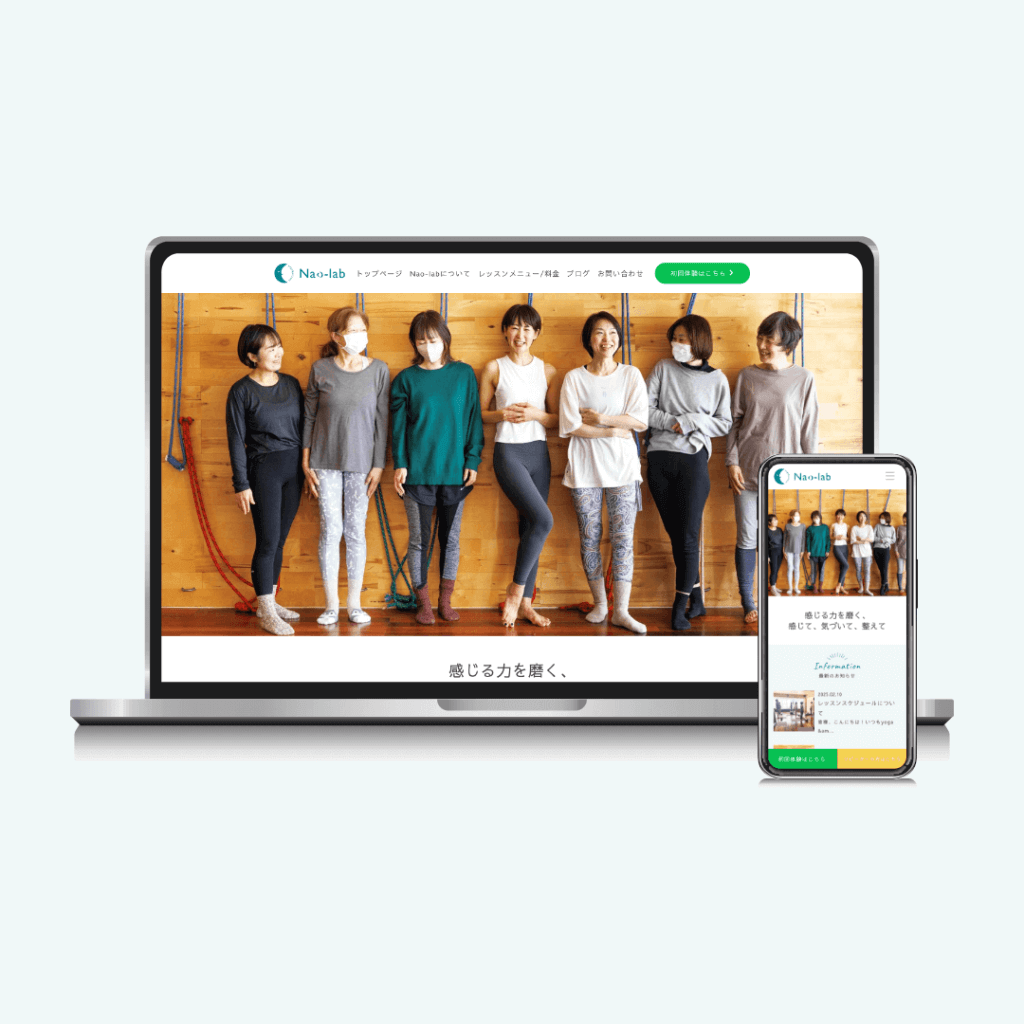
Nao-lab様
制作実績の詳細はこちら
\ 無料相談実施中 /
公式LINEに登録してお気軽にメッセージをください。
 Webデザイナー 竹田
次のブログでまたお会いしましょう!またね〜!